Internetul a descoperit că are o bombă în fundație. Inteligența artificială a găsit-o după mai bine de un deceniu
 Adaugă-ne ca sursă preferată în Google
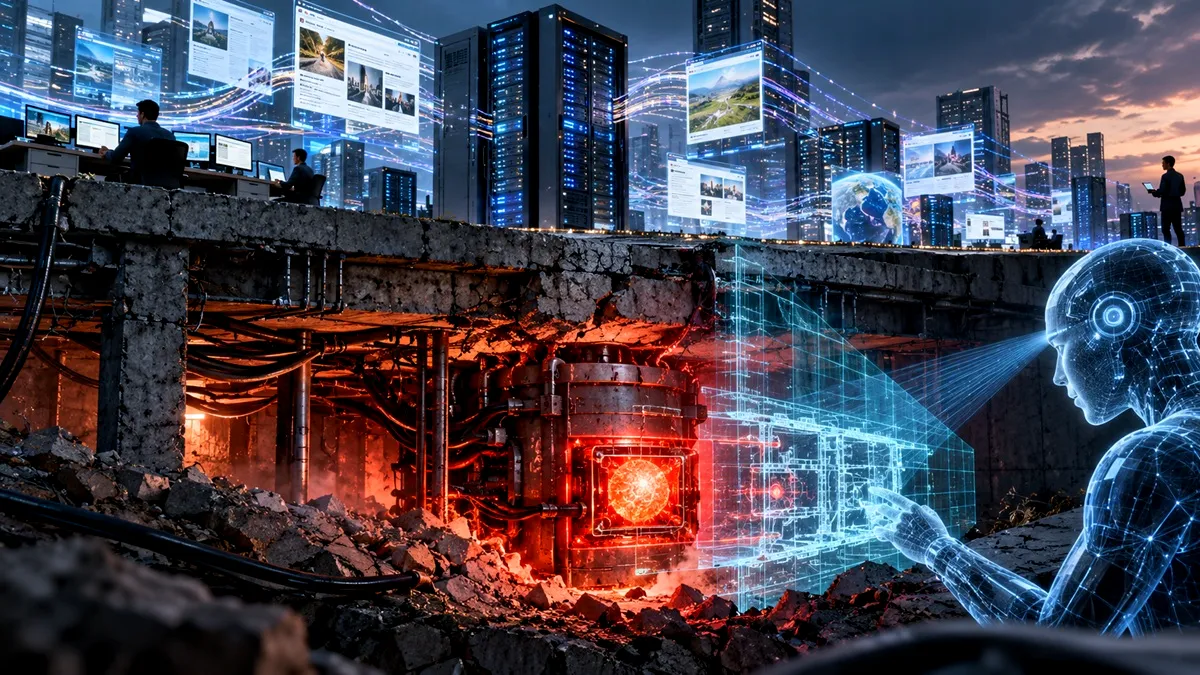
O vulnerabilitate informatică uriașă, ascunsă de ani întregi în tehnologia care pune în mișcare o mare parte a internetului, a declanșat o mobilizare internațională. Site-uri guvernamentale și servicii publice au fost oprite preventiv, iar experții avertizează asupra unor atacuri devastatoare.
- O piesă defectă în mecanismul internetului
- Ce este PHP și cum poate fi atacat?
- Inteligența artificială a reușit ceea ce programatorii nu reușiseră ani întregi
- Ceea ce ieri era prea complicat pentru infractori poate deveni mâine o operațiune obișnuită
- Guvernele au început să stingă lumina pe internet
- Hackerii n-au așteptat invitație oficială
- Soluția există. Numai că instalarea ei nu este un fleac
- Internetul este modern la suprafață și bătrân în subsol
- România are toate motivele să fie atentă
- Marele paradox: AI ne-a arătat cât de nesigură era lumea digitală înaintea ei
Detaliul spectaculos este că vulnerabilitățile au fost descoperite cu ajutorul inteligenței artificiale.
Aceeași tehnologie care poate salva internetul îi poate ajuta pe infractori să-l compromită.
O piesă defectă în mecanismul internetului
Pe 21 octombrie 2026, administratorii unor site-uri din întreaga lume au primit un avertisment neobișnuit:
actualizați urgent software-ul sau luați în calcul oprirea serviciilor până când acestea pot fi securizate.
Problema fusese descoperită în PHP, unul dintre cele mai utilizate limbaje de programare pentru dezvoltarea site-urilor.
Potrivit W3Techs, PHP este folosit de aproximativ 70% dintre site-urile pentru care limbajul utilizat poate fi identificat. Pe el funcționează platforme precum WordPress, Drupal și Joomla.
Cu alte cuvinte, cercetătorii nu descoperiseră o problemă la o ”ușă”. Descoperiseră că mecanismul utilizat pentru închiderea unui număr enorm de uși putea fi manipulat.
Nu toate site-urile care folosesc PHP sunt vulnerabile. Riscul depinde de versiunea instalată, configurația serverului și protecțiile existente.
Ce este PHP și cum poate fi atacat?
Când accesăm un site, vedem articole, fotografii, formulare sau produse. În spatele lor funcționează programe care construiesc paginile, verifică utilizatorii și comunică cu bazele de date.
PHP este unul dintre aceste motoare invizibile.
Dacă atacatorul compromite motorul, poate ajunge la informații și funcții ale serverului fără să fie nevoit să spargă separat fiecare aplicație instalată.
Vulnerabilitățile descoperite au primit numele colectiv PHP2Shell și identificatorii CVE-2026-109618 și CVE-2026-109619. Severitatea lor a fost evaluată la 9,2 din 10.
Cercetătorii companiei Wiz au demonstrat că, în anumite condiții, erorile pot fi exploatate fără parolă și fără un cont de utilizator.
Problema privește gestionarea memoriei calculatorului.
Unele operațiuni nereușite pot lăsa referințe către zone de memorie care nu mai sunt valide.
Printr-o succesiune complicată de operațiuni, un atacator poate exploata aceste erori pentru a citi informații confidențiale sau chiar pentru a executa cod pe server.
Consecințele posibile includ furtul parolelor, extragerea cheilor de autentificare și compromiterea sistemelor informatice
Inteligența artificială a reușit ceea ce programatorii nu reușiseră ani întregi
Aici apare elementul cu adevărat spectaculos.
Unele erori își au originea în cod scris cu mai bine de un deceniu în urmă. Existența lor nu însemna însă că puteau fi exploatate ușor.
Transformarea unei greșeli de programare într-un atac funcțional necesita cunoștințe extrem de avansate, înlănțuirea mai multor vulnerabilități și numeroase experimente.
Cercetătorii Wiz au utilizat instrumente de inteligență artificială, inclusiv Gemini 4 Argon și GPT-5.6 Sol, pentru analiza codului și dezvoltarea tehnicilor de exploatare. Compania Calif a identificat independent vulnerabilități din aceeași familie, folosind tot AI.
Inteligența artificială a contribuit astfel la transformarea unei probleme tehnice foarte complicate într-una care putea fi investigată și exploatată mult mai rapid.
Iar aici se schimbă regulile jocului.
Ceea ce ieri era prea complicat pentru infractori poate deveni mâine o operațiune obișnuită
Multă vreme, complexitatea anumitor vulnerabilități a reprezentat un obstacol indirect împotriva atacatorilor.
Nu era o măsură de securitate propriu-zisă. Dar exploatarea unor erori extrem de dificile necesita specialiști foarte buni, echipamente și mult timp.
Inteligența artificială începe să reducă aceste costuri.
Un sistem capabil să analizeze cod, să identifice combinații vulnerabile și să adapteze metode de atac schimbă fundamental economia criminalității informatice.
Nu mai contează exclusiv câți experți de elită pot executa un atac, ci și cât de repede poate fi multiplicată expertiza lor prin instrumente automate.
Pericolul nu este că AI a inventat vulnerabilități noi, ci că poate transforma vulnerabilități vechi, considerate aproape imposibil de exploatat, în oportunități reale pentru infractori.
Iar infrastructura digitală mondială conține enorm de mult software vechi.
Guvernele au început să stingă lumina pe internet
Consecințele avertismentelor au apărut imediat.
Potrivit Reuters, instituții din Olanda, Franța, Danemarca și Finlanda au suspendat temporar accesul la anumite servicii digitale.
În Olanda au fost afectate de opririle preventive portalul Overheid.nl, site-ul Portului Rotterdam și platforme ale unor spitale și partide politice.
Ministerul francez de Interne a trecut site-urile proprii în regim de mentenanță. Danemarca a suspendat inclusiv servicii de comunicare școlară, iar Finlanda a oprit preventiv unele servicii guvernamentale.
Wikipedia și Internet Archive au adoptat, de asemenea, măsuri temporare de protecție.
Important:
aceste întreruperi nu demonstrează că site-urile respective au fost compromise.
Multe au reprezentat decizii preventive pentru evitarea atacurilor.
Hackerii n-au așteptat invitație oficială
Amazon a detectat încă din 17 octombrie o tentativă de exploatare împotriva unui sistem-capcană folosit pentru identificarea activității ostile.
Asta se întâmpla cu patru zile înaintea dezvăluirii publice.
Ulterior au fost observate tentative provenite de la mai mulți actori.
Pe 23 octombrie, agenția de securitate cibernetică din Singapore avertiza deja asupra unor încercări răspândite de exploatare.
Aici intervine un paradox.
Publicarea actualizărilor de securitate permite administratorilor să-și protejeze sistemele, dar îi poate ajuta și pe atacatori să înțeleagă ce probleme au fost reparate.
Începe astfel o cursă contra cronometru: cine ajunge primul la serverul vulnerabil, administratorul cu actualizarea sau infractorul cu instrumentele de atac?
Soluția există. Numai că instalarea ei nu este un fleac
Pe 21 octombrie, dezvoltatorii PHP au lansat versiunile corectate 8.5.12, 8.4.27, 8.3.36 și 8.2.35.
Actualizarea PHP reprezintă remediul recomandat pentru instalațiile vulnerabile. Versiunile foarte vechi pot necesita migrare sau intervenții speciale.
Numai că actualizarea unui server nu seamănă cu instalarea unei aplicații pe telefon.
Schimbarea unei componente fundamentale poate produce incompatibilități, poate bloca extensii și poate afecta servicii esențiale.
Mai există un detaliu important: actualizarea WordPress nu înseamnă automat actualizarea PHP. Un site poate utiliza cea mai nouă versiune WordPress și poate funcționa totuși pe un server vulnerabil.
Internetul este modern la suprafață și bătrân în subsol
Dincolo de incidentul tehnic, apare o problemă structurală.
O mare parte a internetului depinde de programe open-source întreținute uneori de comunități cu resurse mult mai mici decât cele ale companiilor care beneficiază de ele.
PHP este gratuit, iar milioane de organizații îl folosesc. Dar finanțarea întreținerii și securității sale nu este neapărat proporțională cu importanța tehnologiei.
PHP Foundation a recunoscut că primele indicii despre una dintre probleme fuseseră semnalate încă din 2024, fără să primească prioritate, deoarece exploatarea părea teoretică. Organizația a descris întârzierea drept un eșec structural.
Lumea a investit enorm în interfețe spectaculoase și aplicații sofisticate, dar nu întotdeauna suficient în securitatea componentelor fundamentale.
Cam ca un zgârie-nori căruia i se schimbă anual fațada, în timp ce nimeni nu mai verifică temelia.
România are toate motivele să fie atentă
Nu există un inventar public verificat al site-urilor românești vulnerabile sau compromise prin PHP2Shell.
Dar instituții publice, publicații online, magazine, spitale și companii folosesc platforme bazate pe PHP.
Administratorii trebuie să verifice versiunile și configurațiile serverelor.
În sectorul public apare însă o vulnerabilitate suplimentară:
sistemele vechi, contractele complicate de mentenanță și dependența de furnizori externi pot transforma o actualizare urgentă într-o procedură birocratică interminabilă.
Aceasta este o vulnerabilitate instituțională distinctă de cea informatică.
Iar dacă un server a fost deja compromis, simpla actualizare nu garantează eliminarea atacatorului. Este necesară și verificarea eventualelor modificări sau furturi de date.
Marele paradox: AI ne-a arătat cât de nesigură era lumea digitală înaintea ei
Inteligența artificială nu a creat erorile din PHP. Ele existau de ani întregi.
AI a contribuit la descoperirea lor și la demonstrarea pericolului. Dar aceeași capacitate poate fi folosită pentru pregătirea atacurilor.
Asistăm, de fapt, la dispariția unei bariere pe care securitatea digitală s-a sprijinit multă vreme: dificultatea tehnică a exploatării anumitor greșeli.
Dacă această dificultate se reduce radical, programele considerate suficient de sigure ieri pot deveni vulnerabile în practică mâine, fără să li se fi modificat un singur rând de cod.
Internetul nu a devenit brusc mai prost construit pe 21 octombrie 2026.
Am devenit noi mult mai capabili să-i descoperim slăbiciunile. Și, eventual, să profităm de ele.
Aceasta este adevărata revoluție anunțată de PHP2Shell:
inteligența artificială nu schimbă numai ceea ce putem construi, ci și viteza cu care putem distruge ceea ce am construit deja.